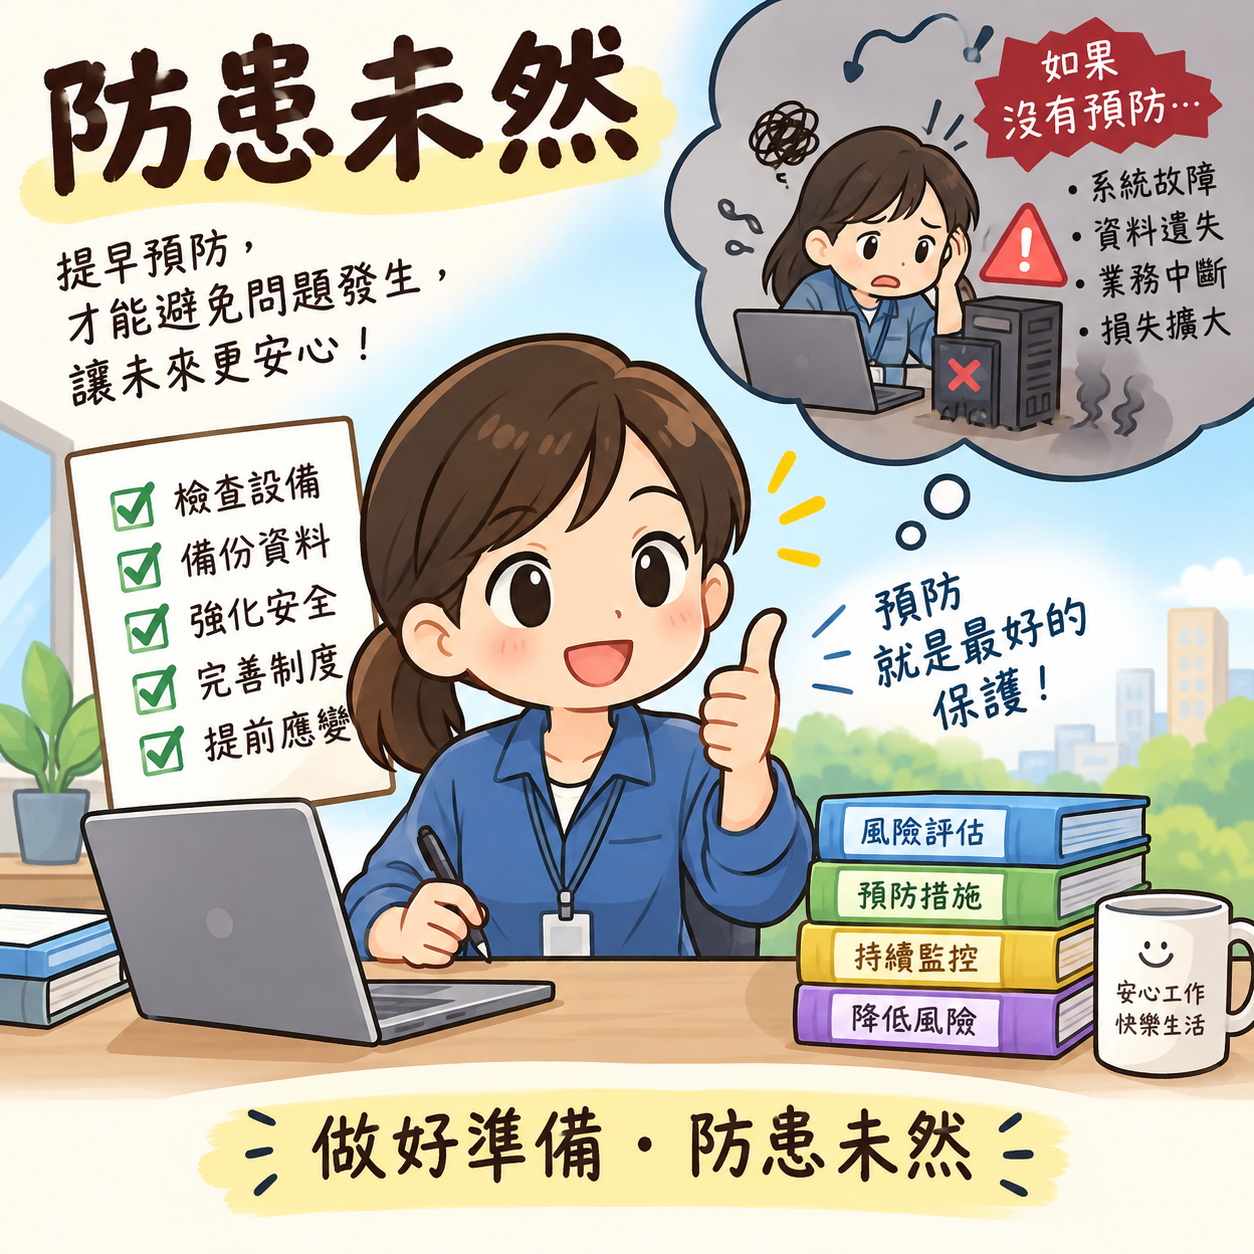
公司內部稽核制度在於找於潛在問題,防止問題擴大,造成災害發生。A員剛進公司某單位報到的時候,發現單位內部使用浮動IP上網,意即任何人接上附有網路的設備就能上網。A員詢問主管:為什麼單位內部網路沒有綁定IP及MAC,以防止同仁任意私接網路上網,導致電腦中毒。主管回答說過去單位內部曾經使用UPAS軟體綁定各設備IP及MAC,但經常遇到外賓來訪使用設備連接網路時,同仁需要到場協助設備設定固定IP,並利用UPAS軟體設定允許該設備上網。主管覺得很麻煩才改成利用浮動IP上網。
公司當年開始實施電腦弱點掃描,每季實施一次。A員就要開始提心吊膽,隨時可能會有人使用沒經過修補漏洞的設備上網,而且也不知道有漏洞的設備什麼時候會上網,一旦上網,設備被弱點掃描軟體掃到,弱點報告就會顯示出來。但報告內容的缺點是無法從內容得知是什麼設備名稱上網。每次遇到這種情況就很困擾,要去現場找設備時,也不見得找得到。因此報告上所呈現的漏洞風險沒辦法修補。
經過數年後,公司的資安會議有提到禁止使用浮動IP問題。A員再次跟主管反應這個問題,主管依舊覺得改成綁定IP及MAC很麻煩,仍置之不理。同年,內控查核有提到單位內部有Windows Server 2012作業系統已無法繼續更新,必須下架。就在A員在某次會議跟主管提到此事,主管沒有打算將Windows Server 2012作業系統下架的打算。而且主管竟然說:我退休之後,就不干我的事了。由於在處理以上問題時,必須先經過主管的同意才能施行。至當年年底內部稽核查核時,稽核同時將以上事項列為缺失。主管因為長年來的便宜行事,導致單位內部被記嚴重缺失。
不僅如此,當A員發現B員在幫某位同仁配發新電腦時,B員沒有在電腦上安裝防毒軟體,顯然B員行為過於散漫,而且在此次稽核也被查出缺失。
